Authentifizierung
km_-API-Tokens für die REST-API, den MCP-Server von kanman und den Self-hosted Runner anlegen, verwenden und widerrufen.
API-Tokens authentifizieren Ihre Werkzeuge gegenüber kanman: die REST-API, den MCP-Server von kanman für die lokale Arbeit in Claude Code oder Codex und den Self-hosted Runner.
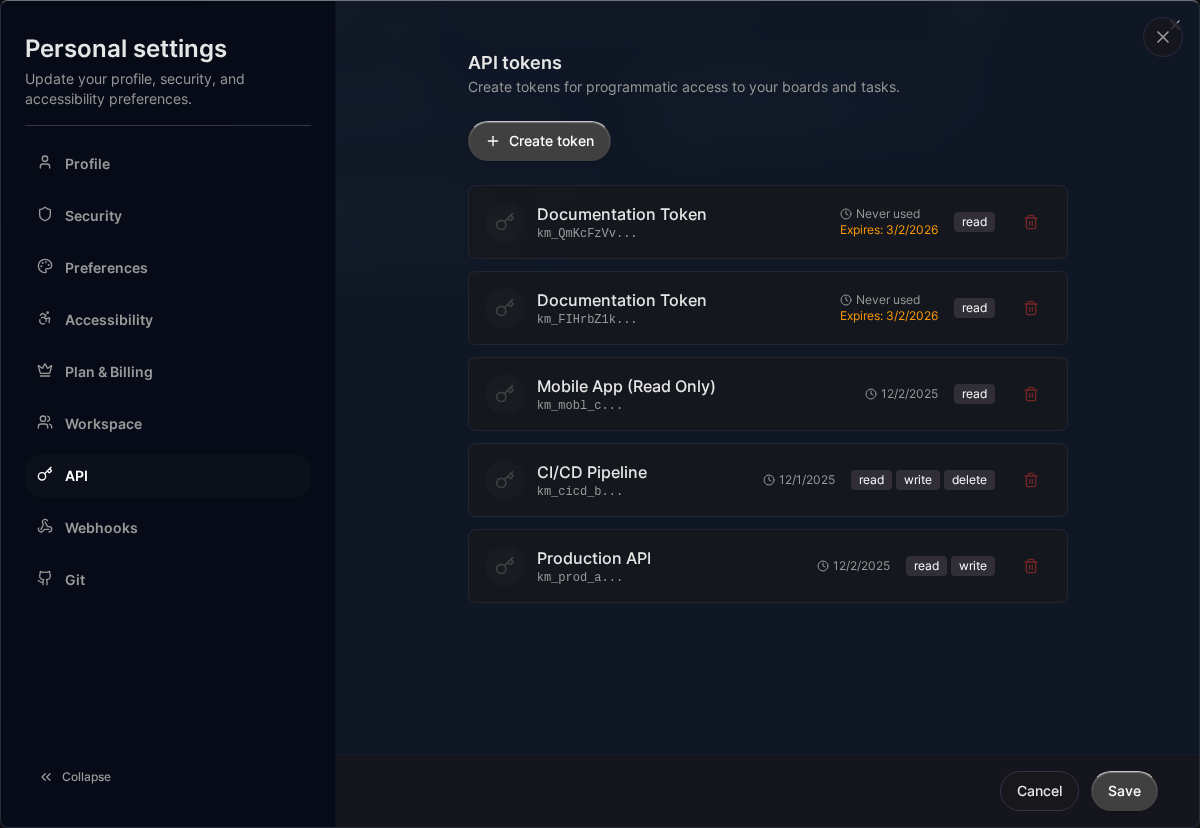
Token-Format
- Beginnt mit
km_ - Insgesamt 35 Zeichen:
km_plus 32 Zufallszeichen - Beispiel:
km_ABCDEFGHIJKLMNOPQRSTUVWXYZabcdef
Ein Token anlegen
- Öffnen Sie Einstellungen, API (
/<workspace>/settings/api). - Klicken Sie auf Token erstellen.
- Geben Sie unter Token-Name an, wo das Token genutzt wird, zum Beispiel „Laptop Anna“ oder „Ops-Runner“.
- Wählen Sie unter Berechtigungen, was das Token darf.
- Wählen Sie unter Läuft ab 30 Tage, 90 Tage oder 1 Jahr. Jedes Token läuft ab; ein Jahr ist das Maximum.
- Klicken Sie auf Token erstellen.
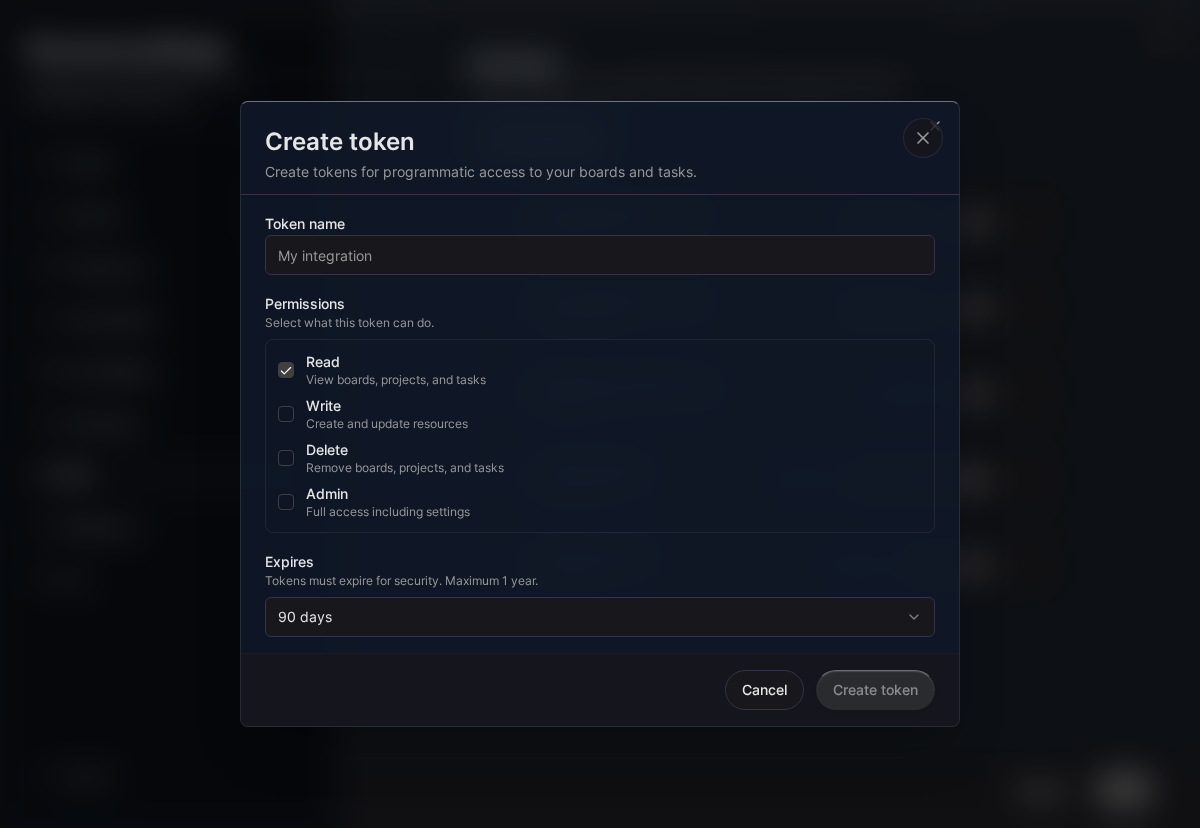
Das Token wird genau einmal angezeigt. Kopieren Sie es und legen Sie es sofort in Ihrem Secret-Manager ab.
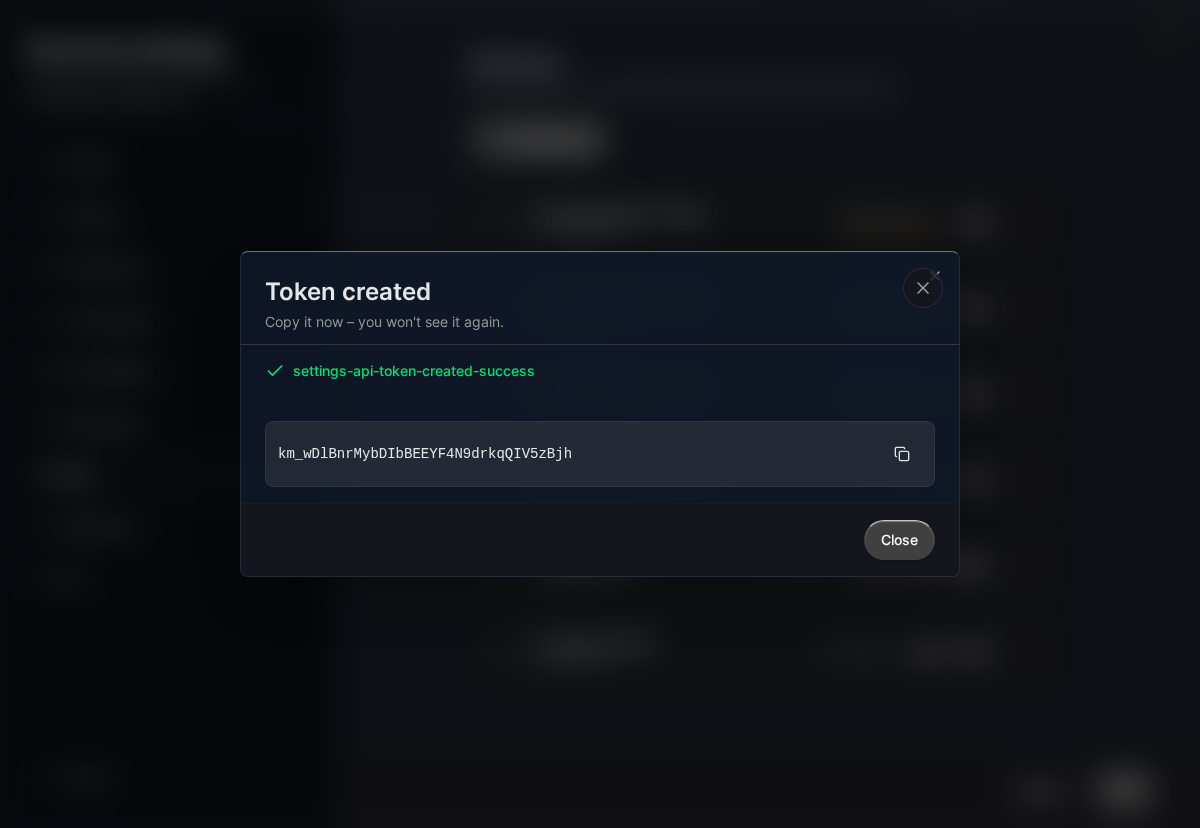
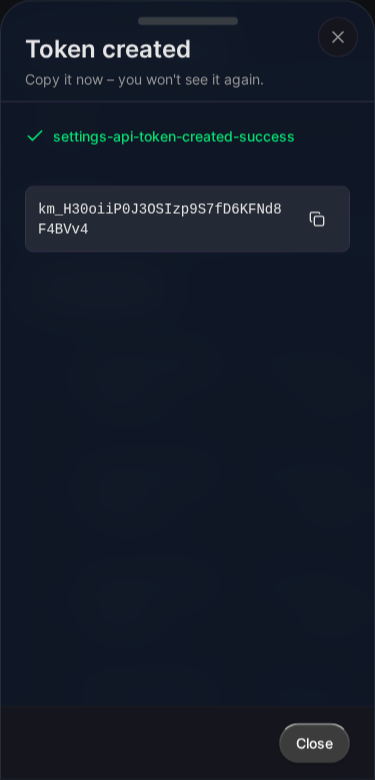
Tokens sind persönlich: Ein Token gehört der Person, die es angelegt hat, andere Mitglieder können es weder sehen noch nutzen, und es erreicht nur Daten des Workspaces, in dem es angelegt wurde.
Berechtigungen
| Berechtigung | In der App angezeigt als | REST-API |
|---|---|---|
read |
Lesen | Alle GET-Endpunkte. Für das Audit-Log braucht es zusätzlich das Token eines Owners oder Admins des Workspaces. |
write |
Schreiben | Entscheidungen beantworten (POST /v1/decisions/{key}/resolve). |
delete |
Löschen | Reserviert. Noch kein Endpunkt löscht Daten. |
admin |
Admin | Alles, was die anderen Berechtigungen erlauben. |
Die REST-API prüft die Berechtigung jedes Endpunkts und antwortet mit 403, wenn sie dem Token fehlt. Ein Token handelt mit den Rechten der Person, die es erstellt hat: Es funktioniert nicht mehr, wenn diese Person den Workspace verlässt oder der Workspace gelöscht wird. Der MCP-Server und der Self-hosted Runner akzeptieren jedes aktive, nicht abgelaufene Token des Workspaces, unabhängig von seinen Berechtigungen.
Das Token verwenden
Senden Sie es im Header Authorization. Für die REST-API:
curl "https://api.kanman.ai/functions/v1/api-gateway/v1/decisions?status=pending" \
  --header "Authorization: Bearer $KANMAN_API_KEY"
Für den MCP-Server in Claude Code:
claude mcp add --transport http kanman \
  https://api.kanman.ai/functions/v1/executor-mcp/stories/SBX-12 \
  --header "Authorization: Bearer $KANMAN_API_KEY"
Dem Self-hosted Runner übergeben Sie es als KANMAN_API_KEY; siehe Self-hosted Runner.
Eigenschaften eines Tokens
Die Liste unter Einstellungen, API zeigt pro Token:
| Eigenschaft | Beschreibung |
|---|---|
| Name | Der Name, den Sie gewählt haben |
| Präfix | Die ersten 11 Zeichen, um das Token wiederzuerkennen |
| Berechtigungen | Die erteilten Berechtigungen |
| Zuletzt benutzt | Zeitpunkt der letzten Anfrage, oder „Nie benutzt“ |
| Läuft ab | Ablaufdatum; abgelaufene Tokens werden abgelehnt |
Ablauf
Wählen Sie die kürzeste passende Laufzeit. Legen Sie vor dem Ablauf das neue Token an, stellen Sie Ihre Integration um und widerrufen Sie dann das alte.
Ein Token widerrufen
- Öffnen Sie Einstellungen, API.
- Suchen Sie das Token über Name oder Präfix.
- Klicken Sie auf Widerrufen und bestätigen Sie.
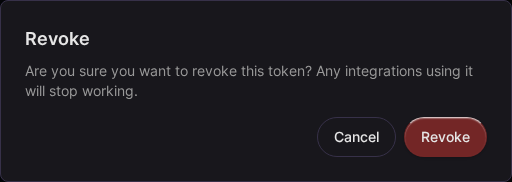
Ein widerrufenes Token funktioniert sofort nicht mehr. Wenn Sie das Token eines Self-hosted Runners widerrufen, geht dieser Runner offline.
Gute Praxis
- Committen Sie niemals Tokens. Halten Sie sie in Umgebungsvariablen oder einem Secret-Manager.
- Legen Sie pro Rechner oder Integration ein eigenes Token an, damit Sie eines widerrufen können, ohne die anderen zu stören.
- Prüfen Sie ab und zu Zuletzt benutzt und widerrufen Sie Tokens, die niemand nutzt.
- Legen Sie Tokens nicht in Browser-Code ab und teilen Sie sie nicht zwischen Personen.
Fehler
Ein fehlendes, unbekanntes, widerrufenes oder abgelaufenes Token wird mit HTTP 401 beantwortet. Siehe Fehler und Rate Limits.
Zuletzt aktualisiert: January 1, 0001
kanman öffnen